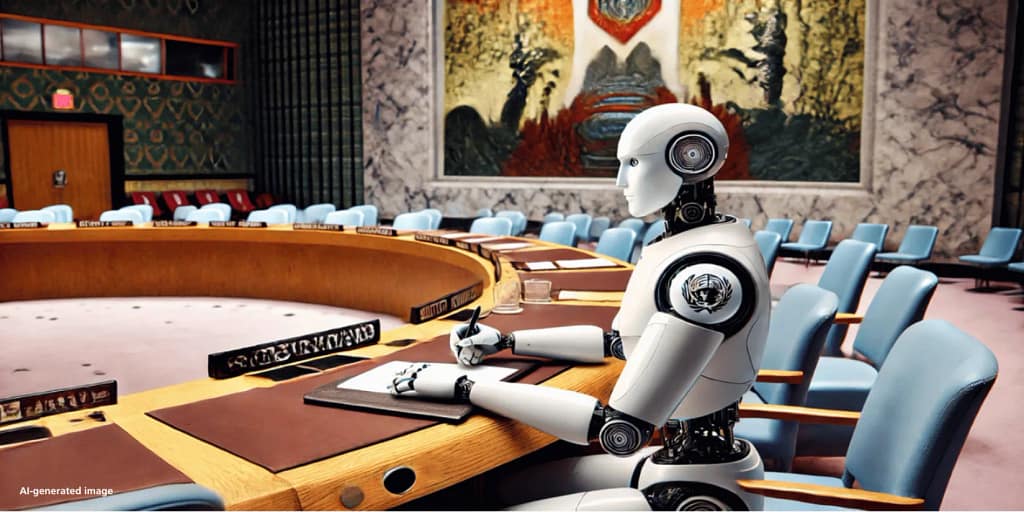

Representantes autodenominados “tecnooligarcas” llevaron a la ONU un reclamo directo: la inteligencia artificial se estaría convirtiendo en el principal problema de seguridad global. El planteamiento pone el foco en riesgos sistémicos y en la necesidad de reglas técnicas y de gobernanza para contener impactos en infraestructura, confianza digital y operaciones críticas.
Puntos clave de la noticia
- Los “tecnooligarcas” sostienen que la IA es el problema de seguridad global más importante.
- La advertencia se eleva en el marco de discusiones en la ONU, con énfasis en consecuencias transnacionales.
- El mensaje se centra en gobernanza y en la adopción de medidas para reducir riesgos asociados a sistemas de IA.
- El debate desplaza el foco desde impactos aislados hacia riesgos sistémicos sobre la seguridad y la confianza tecnológica.
Líderes de la IA piden cautela mientras crecen las preocupaciones
En paralelo, líderes de la inteligencia artificial insistieron en la necesidad de cautela: a medida que el ecosistema avanza, aumentan las preocupaciones por el uso indebido, la opacidad operativa y el impacto en entornos donde la resiliencia y la trazabilidad son críticas.
Qué suele estar en el centro del debate
- Riesgo operativo: fallos y comportamiento no esperado en sistemas que afectan procesos sensibles.
- Uso malicioso: aplicaciones que pueden acelerar campañas de fraude, manipulación o intrusión.
- Gobernanza: estándares técnicos y marcos de responsabilidad para desarrolladores, integradores y usuarios.
- Transparencia: mecanismos para auditoría, evaluación y control en despliegues reales.
Implicancias para seguridad, software e IA en la práctica
Más allá del lenguaje político, el núcleo técnico del problema se traduce en requisitos concretos: evaluación de riesgos, verificación de comportamiento, control de acceso, registros (logging) y políticas para limitar el impacto cuando algo sale mal. En sistemas conectados, la seguridad ya no es solo un “parche”: es un componente del ciclo de vida del software y de los modelos.
En ese contexto, conviene revisar el enfoque con el que se entiende qué es la tecnología cuando cambia entre IA, software y dispositivos, porque las decisiones de hoy afectan la superficie de ataque del mañana.
También es útil poner la lupa sobre cómo se gestionan imágenes y contenido cuando interviene IA: el manejo incorrecto puede elevar costos, complicar auditorías y dificultar la detección de contenido generado. Para profundizar en ese ángulo, mira imágenes con IA en negocios y seguridad.
Finalmente, el debate sobre gobernanza no puede desligarse de la evolución del stack tecnológico. Este recorrido de evolución de la tecnología y la IA ayuda a entender por qué el riesgo se acumula en capas: modelos, herramientas, plataformas y dispositivos.
Disponibilidad y próximos pasos
La noticia no anuncia un producto o lanzamiento específico; se trata de un movimiento de discusión y advertencia institucional. El “timing” de impacto dependerá de qué medidas se adopten para evaluación, auditoría, reportabilidad de incidentes y controles de despliegue en sistemas basados en IA.
FAQ
¿Qué están pidiendo los “tecnooligarcas” en la ONU?
Que se reconozca a la IA como un problema de seguridad global y que se impulsen medidas de gobernanza y control para reducir riesgos asociados a despliegues y usos de sistemas inteligentes.
¿De qué tipo de riesgos se habla cuando se menciona “seguridad global”?
Del impacto transnacional y sistémico: fallos operativos, uso malicioso y dificultades para auditar o controlar sistemas de IA en entornos sensibles.
¿Esto implica regulación inmediata para empresas de IA?
La cobertura indica una alerta y llamado en el foro internacional. La traducción a requisitos concretos dependerá de acuerdos y marcos de implementación que surjan de esas discusiones.
¿Cómo se conecta este debate con el desarrollo de software y dispositivos?
Porque la seguridad se construye en el ciclo de vida completo: modelos y datos, integración en software, controles de acceso, trazabilidad y operación en dispositivos y servicios conectados.
¿Qué pueden hacer los equipos técnicos mientras avanza el debate internacional?
Aplicar prácticas de evaluación y monitoreo, reforzar auditorías, mejorar registros y controles, y establecer límites claros para el uso de sistemas de IA en procesos críticos.
Etiquetas: #AI